Cách nhận diện email lừa đảo trước khi bạn nhấp vào: Dấu hiệu trực quan và tín hiệu cảnh báo để bảo vệ dữ liệu cá nhân
Bảo vệ dữ liệu cá nhân bắt đầu bằng sự chú ý đến từng chi tiết trong hộp thư đến của bạn. Email lừa đảo vẫn là một trong những phương thức phổ biến nhất mà kẻ tấn công sử dụng để đánh cắp mật khẩu, mã phiên và thông tin nhạy cảm. Học cách nhận diện email lừa đảo trước khi bạn nhấp vào không phải là sự hoang tưởng; đó là việc xây dựng một quy trình bình tĩnh, có thể lặp lại giúp bạn nhận diện các mô hình và hành động an toàn.
Tin tốt là hầu hết các email lừa đảo đều để lại manh mối trực quan. Khi bạn biết cần tìm kiếm điều gì, bạn thường có thể xác định email gian lận trong vài giây mà không cần mở tệp đính kèm hay theo liên kết. Dưới đây là hướng dẫn thực tế về các manh mối và tín hiệu cảnh báo quan trọng nhất, cùng với các bước đơn giản bạn có thể sử dụng hàng ngày.
Tại sao lừa đảo vẫn hiệu quả
Lừa đảo hoạt động vì nó khai thác sự khẩn cấp, tò mò và lòng tin. Kẻ tấn công bắt chước các thương hiệu, đồng nghiệp hoặc dịch vụ mà bạn tin dùng, hy vọng bạn sẽ hành động trước khi suy nghĩ. Các bộ công cụ lừa đảo hiện đại được thiết kế tinh vi và tương thích với thiết bị di động, khiến chúng trở nên thuyết phục hơn. Tuy nhiên, ngay cả những trò lừa đảo chất lượng cao cũng thường mắc sai sót ở những chi tiết nhỏ. Việc rèn luyện đôi mắt để bắt những chi tiết đó là một trong những thói quen hiệu quả nhất cho an ninh mạng hàng ngày.
Bắt đầu với địa chỉ người gửi
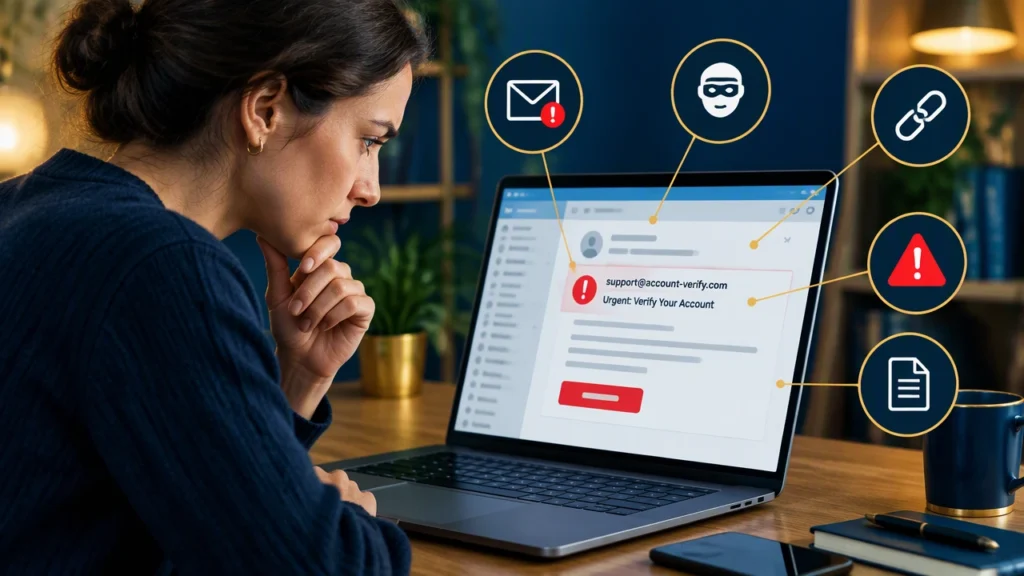
Trường người gửi là nơi đầu tiên cần kiểm tra. Kẻ tấn công có thể hiển thị bất kỳ tên nào họ muốn, nhưng địa chỉ email thực tế thường tiết lộ sự thật.
- Nhìn xa hơn tên hiển thị. Tên thân thiện có thể ghi “Hỗ trợ” hoặc “Bảng lương,” nhưng địa chỉ có thể thuộc về một nhà cung cấp email miễn phí hoặc một tên miền không liên quan.
- Để ý những lỗi chính tả tinh tế. Các tên miền như paypa1.com hoặc microsft.com được thiết kế để trông đúng ngay cái nhìn đầu tiên.
- Kiểm tra các từ thừa hoặc tên miền phụ. Một URL như login.example.com.secure-update.net không giống với login.example.com.
- Cẩn thận với các ký tự giống nhau. Một số địa chỉ lừa đảo sử dụng ký tự từ các bảng chữ cái khác có dạng giống với chữ cái Latin.
Nếu địa chỉ người gửi không khớp với tổ chức mà nó tự nhận là đến từ, hãy coi thông điệp đó là đáng ngờ bất kể nó trông chuyên nghiệp đến đâu.
Kiểm tra liên kết trước khi nhấp
Liên kết là bẫy chính trong các email đánh cắp thông tin đăng nhập. Bạn không cần theo một liên kết để đánh giá nó.
- Di chuột hoặc nhấn giữ để xem trước. Trên máy tính để bàn, di chuột qua liên kết để xem đích đến thực. Trên thiết bị di động, nhấn giữ để xem trước mà không mở.
- So sánh tên miền với trang web thực. Nếu email tự nhận là đến từ ngân hàng của bạn, bản xem trước sẽ hiển thị tên miền chính thức của ngân hàng, không phải một tên miền khác.
- HTTPS đơn lẻ không phải bằng chứng. Biểu tượng ổ khóa có nghĩa là kết nối được mã hóa, không phải trang web là hợp pháp. Kẻ tấn công cũng sử dụng HTTPS.
- Để ý chuyển hướng và URL rút gọn. Nếu bản xem trước hiển thị trình rút gọn URL hoặc chuỗi chuyển hướng không quen thuộc, hãy xử lý thận trọng.
Nếu có gì đó trông không ổn, đừng nhấp. Thay vào đó, mở một cửa sổ trình duyệt mới và truy cập trang web trực tiếp bằng cách nhập địa chỉ hoặc sử dụng dấu trang đáng tin cậy.
Đọc thông điệp để tìm áp lực và điểm bất thường
Email lừa đảo thường dựa vào cảm xúc để thúc đẩy hành động nhanh. Ngôn ngữ tự nó có thể là một tín hiệu mạnh.
- Sự khẩn cấp nhân tạo. Các cụm từ như “hành động ngay,” “tài khoản của bạn sẽ bị khóa,” hoặc “thông báo cuối cùng” rất phổ biến.
- Đe dọa hoặc hình phạt. Những thông điệp cảnh báo về hành động pháp lý, mất tiền hoặc tạm ngừng dịch vụ nhằm khiến bạn phản ứng mà không suy nghĩ.
- Yêu cầu bất thường. Bất kỳ email nào yêu cầu mật khẩu, mã dùng một lần, số thẻ đầy đủ hoặc câu trả lời câu hỏi bảo mật đều đáng ngờ.
- Lời chào chung chung. “Kính gửi người dùng” hoặc “Kính gửi khách hàng” có thể ổn trong các bản tin hợp pháp, nhưng kết hợp với sự khẩn cấp thì đó là dấu hiệu cảnh báo.
Các tổ chức hợp pháp hiếm khi yêu cầu thông tin đăng nhập nhạy cảm qua email. Nếu yêu cầu bất thường, hãy xác minh thông qua kênh chính thức.
Kiểm tra thiết kế, thương hiệu và giọng điệu
Kẻ tấn công đầu tư vào thương hiệu, nhưng những lỗi trực quan nhỏ thường vẫn còn.
- Logo chất lượng thấp hoặc khoảng cách không nhất quán. Hình ảnh mờ, các phần tử không thẳng hàng hoặc lựa chọn phông chữ kỳ lạ cho thấy đây là bản sao.
- Trộn lẫn phong cách thương hiệu. Nếu màu sắc hoặc giọng điệu không khớp với những gì bạn thường nhận từ công ty đó, hãy thận trọng.
- Viết hoa và dấu câu kỳ lạ. Lạm dụng dấu chấm cảm, chữ cái viết hoa ngẫu nhiên hoặc định dạng lạ thường là phổ biến trong các mẫu lừa đảo.
- Bố cục quá hoàn hảo hoặc quá bừa bộn. Cả hai cực đoan đều có thể chỉ ra đây là giả mạo. Một số email lừa đảo được trau chuốt quá mức, trong khi những email khác trông được lắp ráp vội vàng.
Khi có nghi ngờ, hãy so sánh thông điệp với email thật từ cùng một người gửi. Sự khác biệt thường trở nên rõ ràng khi đặt cạnh nhau.
Kiểm tra tệp đính kèm cẩn thận
Tệp đính kèm là một tuyến đường phổ biến cho phần mềm độc hại và các trang thu thập thông tin đăng nhập.
- Tệp không mong đợi là rủi ro. Hãy đề phòng hóa đơn, biên lai hoặc tài liệu bạn không mong đợi.
- Để ý các loại tệp nguy hiểm. Các tệp có phần mở rộng .html, .htm, .svg, .iso, .zip, .one, hoặc các tệp Office có macro có thể gây hại.
- Hãy hoài nghi về các kho lưu trữ được bảo vệ bằng mật khẩu. Kẻ tấn công sử dụng chúng để vượt qua bộ quét bảo mật.
- Sử dụng các công cụ của tổ chức bạn. Nếu bạn đang làm việc, hãy tuân theo hướng dẫn của nhóm bảo mật để xử lý tệp đính kèm.
Nếu bạn không yêu cầu tệp và thông điệp gây áp lực để bạn mở nó nhanh chóng, hãy dừng lại và xác minh riêng.
Tìm kiếm sự mâu thuẫn và tín hiệu hỗn hợp
Lừa đảo thường tự phá vỡ câu chuyện của chính nó. Những mâu thuẫn nhỏ có thể tiết lộ trò lừa đảo.
- Tên thương hiệu trong logo, tên khác trong chữ ký. Sự không khớp giữa thương hiệu hiển thị và chi tiết ký tên là một tín hiệu cảnh báo.
- Địa chỉ trả lời không khớp với người gửi. Nếu trường trả lời trỏ đến một tài khoản email miễn phí hoặc tên miền không liên quan, hãy thận trọng.
- Bất thường trong siêu dữ liệu nội bộ. Một số ứng dụng email hiển thị tiêu đề kỹ thuật. Nếu bạn thấy định tuyến lạ hoặc lỗi xác thực, hãy xử lý thông điệp cẩn thận.
Sự nhất quán rất quan trọng. Người gửi hợp pháp thường duy trì thương hiệu, tên miền và chi tiết liên hệ đồng nhất.
Sử dụng các thói quen xác minh đơn giản
Khi có gì đó không ổn, hãy dừng lại và xác minh. Các bước này nhanh chóng và hiệu quả.
- Mở một tab mới và truy cập trang web chính thức. Không sử dụng liên kết từ email. Tự nhập địa chỉ hoặc sử dụng dấu trang.
- Liên hệ người gửi thông qua kênh đã biết. Sử dụng số điện thoại hoặc trang web bạn đã tin tưởng, không phải số được cung cấp trong email đáng ngờ.
- Tìm kiếm dòng chủ đề chính xác. Lừa đảo thường được gửi hàng loạt. Bạn có thể tìm thấy cảnh báo từ người khác về cùng một thông điệp.
- Kiểm tra tài khoản trực tiếp. Nếu email cho biết có vấn đề, hãy đăng nhập qua trang web chính thức để xem có cảnh báo thực sự nào không.
Xác minh chỉ mất một phút và loại bỏ sự phỏng đoán.
Tăng cường khả năng phòng thủ với các cài đặt thực tế
Cài đặt tốt giảm thiểu tiếp xúc và giúp lừa đảo dễ nhận biết hơn.
- Bật xác thực đa yếu tố. Ngay cả khi kẻ lừa đảo có được mật khẩu của bạn, MFA có thể chặn quyền truy cập.
- Sử dụng trình quản lý mật khẩu. Trình quản lý mật khẩu sẽ không tự động điền trên trang giả mạo vì tên miền sẽ không khớp.
- Giữ ứng dụng email được cập nhật. Các bản cập nhật thường bao gồm cải tiến bảo vệ chống thư rác và lừa đảo.
- Bật chặn nội dung bên ngoài. Nhiều ứng dụng email có thể chặn hình ảnh và nội dung từ xa theo mặc định, điều này hạn chế theo dõi và một số chiến thuật lừa đảo.
Các điều khiển này hoạt động cùng nhau để giảm rủi ro và cho bạn nhiều thời gian hơn để nhận ra các dấu hiệu cảnh báo.
Phải làm gì nếu bạn đã nhấp hoặc trả lời
Sai lầm vẫn xảy ra. Chìa khóa là hạn chế thiệt hại nhanh chóng.
- Đổi mật khẩu ngay lập tức. Sử dụng trang web chính thức, không phải liên kết từ email.
- Thu hồi các phiên đang hoạt động nếu dịch vụ cho phép. Điều này buộc kẻ tấn công ra khỏi bất kỳ tài khoản nào mà chúng có thể đã truy cập.
- Bật hoặc đặt lại xác thực đa yếu tố. Nếu bạn đã chia sẻ mã, hãy thay đổi phương thức MFA nếu có thể.
- Giám sát tài khoản để tìm hoạt động bất thường. Kiểm tra các thiết bị mới, quy tắc chuyển tiếp hoặc thay đổi trái phép.
- Báo cáo thông điệp. Sử dụng công cụ báo cáo của nhà cung cấp email và thông báo cho nhóm IT hoặc bảo mật của bạn nếu đây là tài khoản công việc.
Hành động nhanh chóng thu hẹp thời gian mà kẻ tấn công có thể khai thác thông tin của bạn.
Xây dựng thói quen bình tĩnh
Bảo vệ đáng tin cậy nhất là thói quen vững vàng. Trước khi hành động trên bất kỳ thông điệp nào, hãy hít thở sâu và chạy qua danh sách kiểm tra ngắn: xác minh địa chỉ người gửi, xem trước liên kết, đọc để tìm sự khẩn cấp, kiểm tra sự không nhất quán về thiết kế và tránh tệp đính kèm không mong đợi. Nếu có gì đó không khớp, hãy xác minh thông qua một kênh đáng tin cậy, riêng biệt.
Bằng cách thực hành các bước này thường xuyên, bạn sẽ nhanh hơn trong việc nhận diện các dấu hiệu trực quan và tín hiệu cảnh báo trong hộp thư đến. Đó là cách nhận diện email lừa đảo trước khi bạn nhấp vào, và đây là một trong những cách thực tế nhất để tăng cường bảo vệ dữ liệu cá nhân trong cuộc sống hàng ngày.