Bảo vệ dữ liệu cá nhân: Cách tạo mật khẩu mạnh nhưng dễ nhớ
Bảo vệ dữ liệu cá nhân bắt đầu từ thông tin đăng nhập bạn nhập mỗi ngày. Mật khẩu vẫn là lớp bảo vệ cho email, ngân hàng, mua sắm và tài khoản mạng xã hội, vì vậy mục tiêu là tạo ra những mật khẩu chống lại việc đoán đúng nhưng vẫn là thứ bạn có thể nhớ mà không cần ghi chú hay trình quản lý mật khẩu. Hướng dẫn này giải thích các kỹ thuật thực tế về cách tạo mật khẩu mạnh nhưng dễ nhớ, cùng với những thói quen giúp giảm thiểu rủi ro khi bạn chỉ dựa vào trí nhớ.
Bắt đầu từ độ dài, sau đó thêm tính khó đoán
Độ dài là nguồn sức mạnh đáng tin cậy nhất. Mật khẩu càng dài thì kẻ tấn công càng phải thử nhiều tổ hợp hơn để đoán, đặc biệt khi mỗi vị trí có thể thay đổi. Nhắm đến ít nhất 12 đến 16 ký tự, và sử dụng cụm từ dài hơn cho các tài khoản quan trọng đặc biệt. Tránh mật khẩu ngắn kiểu mã PIN, các ký tự lặp lại và các mẫu bàn phím quen thuộc như qwerty hoặc 123456.
Tính khó đoán quan trọng ngang với độ dài. Mật khẩu được xây dựng từ một câu nói thông dụng, trích dẫn phim, lời bài hát hoặc tên trang web có thể dài nh��ng vẫn dễ đoán nếu kẻ tấn công biết sở thích của bạn hoặc có thể tìm thấy nguồn gốc trực tuyến. Kết hợp độ dài với các từ ngữ bất thường, chi tiết cá nhân không được công khai và những thay đổi có chủ đích mà chỉ bạn mới hiểu.
Xây dựng passphrase từ các từ không liên quan
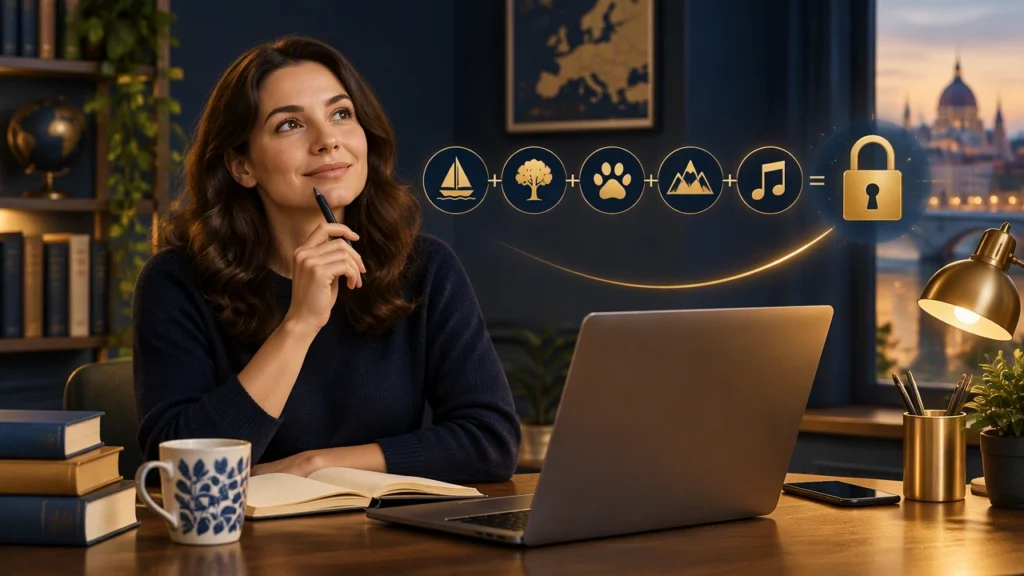
Passphrase là một chuỗi gồm nhiều từ ghép lại. Khác với một trích dẫn quen thuộc, các từ nên không liên quan đến nhau để cụm từ không xuất hiện trong từ điển hay phương tiện truyền thông phổ biến. Chọn các hình ảnh cụ thể mà bạn có thể hình dung rõ ràng, trộn lẫn từ thông thường và từ lạ, rồi sắp xếp theo thứ tự mang tính cá nhân.
Ví dụ, bạn có thể kết hợp một địa điểm, một hành động và một vật thể không có mối liên hệ rõ ràng. Đừng sử dụng câu từ sách, meme đang hot hay tên đội thể thao yêu thích. Thêm số, ký hiệu hoặc mẫu viết hoa tại vị trí bạn sẽ nhớ được, nhưng tránh chỉ viết hoa từ đầu tiên và thêm dấu chấm than ở cuối, vì những thói quen đó quá phổ biến.
Để mật khẩu dễ nhớ hơn, hãy tạo một hình ảnh tivid trong tâm trí. Tưởng tượng các từ tương tác trong một địa điểm cụ thể, rồi ôn lại hình ảnh đó một hoặc hai lần. Các kỹ thuật ghi nhớ dựa trên hình ảnh bền vững hơn nhiều so với việc cố gắng thuộc từng ký tự ngẫu nhiên một.
Sử dụng quy tắc thay thế cá nhân
Nếu passphrase cảm thấy quá dễ nhận ra, hãy áp dụng một quy tắc thay thế nhất quán mà bạn có thể tái tạo trong đầu. Thay một âm bằng số, hoán đổi các chữ cái nhất định lấy ký hiệu, hoặc bỏ nguyên âm khỏi một từ. Quy tắc phải đủ đơn giản để áp dụng nhanh và đủ cụ thể để kết quả không phải là một từ điển thông thường.
Giữ quy tắc nhất quán trong suốt mật khẩu, nhưng đừng sử dụng lại cùng một mật khẩu hoàn chỉnh trên nhiều trang web. Quy tắc giúp bạn tái tạo một thông tin đăng nhập; nó không bảo vệ tài khoản nếu cùng một thông tin đăng nhập xu���t hiện ở nơi khác.
Tạo mẫu dễ nhớ từ một câu
Một kỹ thuật khác là bắt đầu với một câu riêng tư và rút ra mật khẩu từ đó. Lấy chữ cái đầu của mỗi từ, giữ lại dấu câu khi hữu ích và thêm chi tiết không có trong câu gốc. Vì câu nên là riêng tư, hãy tránh những trích dẫn dễ tìm kiếm hoặc các cụm từ xu���t hiện trên hồ sơ công khai của bạn.
Mật khẩu rút ra có thể mạnh nếu nó dài và chứa các ký tự đa dạng. Kiểm tra xem nó có vô tình viết ra một từ viết tắt phổ biến hay lặp lại một ví dụ nổi tiếng từ hướng dẫn trực tuyến không. Nếu kết quả có thể đoán được, hãy thay câu hoặc thêm một từ bất thường ở giữa thay vì ở cuối.
Đảm bảo mỗi tài khoản có mật khẩu riêng biệt
Sử dụng lại mật khẩu là một trong những lối tắt gây tổn hại nhất trong bảo mật hàng ngày. Khi một công ty bị rò rỉ dữ liệu, kẻ tấn công có thể thử cặp email và mật khẩu bị lộ trên các dịch vụ khác. Nếu bạn dùng cùng một mật khẩu ở mọi nơi, một tài khoản bị lộ có thể mở khóa nhiều tài khoản khác.
Tạo một mật khẩu riêng cho mỗi tài khoản quan trọng. Bạn không cần phải thuộc hàng chục chuỗi ngẫu nhiên cùng lúc. Ưu tiên email, ngân hàng, tài khoản di động, lưu trữ đám mây và nơi đặt lại mật khẩu, rồi tạo các biến thể dễ nhớ cho các dịch vụ ít rủi ro hơn. Một mẫu passphrase khác nhau cho mỗi nhóm tài khoản có thể giúp bạn phân biệt chúng mà không cần ghi ra giấy.
Bảo vệ đường khôi phục
Mật khẩu mạnh chỉ là một phần của hệ thống phòng thủ. Kẻ tấn công thường nhắm vào tài khoản email vì chúng có thể kích hoạt đặt lại mật khẩu ở nơi khác. Bảo vệ địa chỉ khôi phục bằng mật khẩu mạnh và riêng biệt của chính nó, kiểm tra số điện thoại khôi phục và địa chỉ dự phòng, đồng thời xóa bỏ các phương thức cũ không còn sử dụng.
Bật xác thực đa yếu tố khi có thể. Bước bổ sung, chẳng hạn như ứng dụng xác thực hoặc khóa bảo mật, có thể ngăn việc mật khẩu bị đánh cắp là đủ để truy cập. Lưu mã dự phòng ở nơi an toàn ngoại tuyến và đừng đặt chúng bên cạnh mật khẩu mà chúng bảo vệ.
Kiểm tra các điểm yếu phổ biến
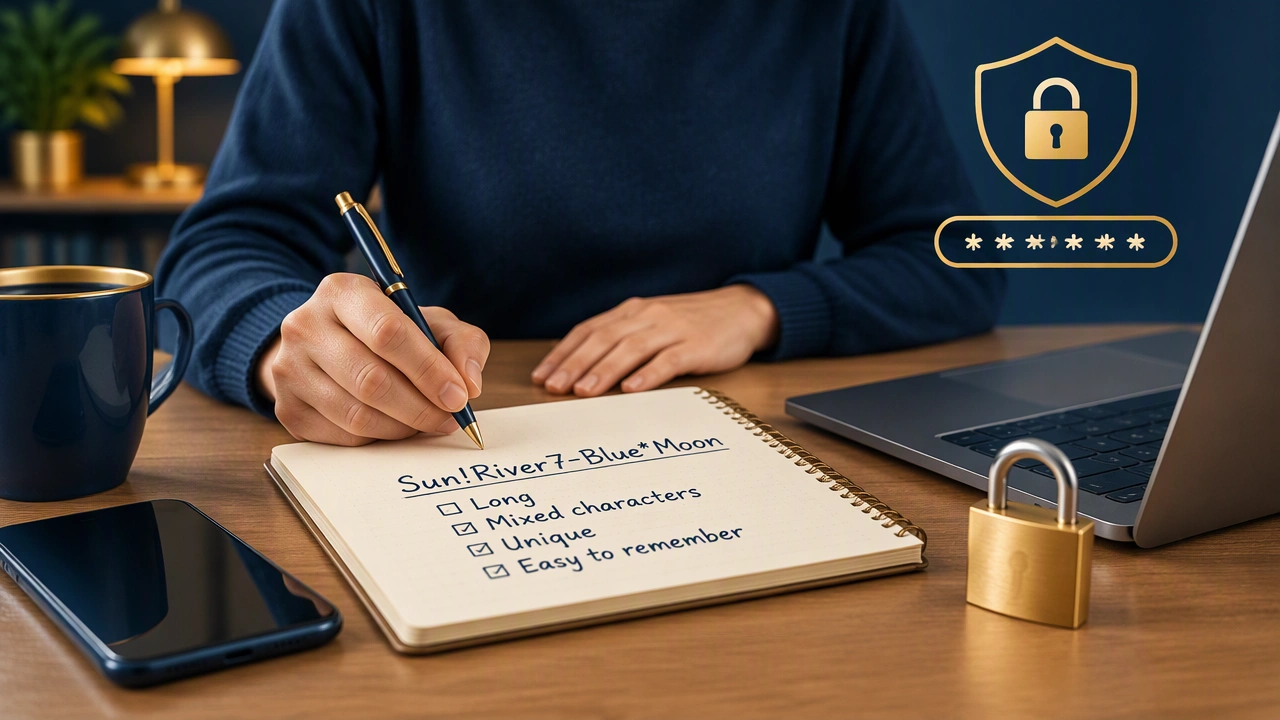
Trước khi lưu mật khẩu mới, hãy thực hiện một cuộc kiểm tra nhanh:
- Nó có ít nhất 12 ký tự, tốt hơn là dài hơn cho các tài khoản nhạy cảm không?
- Nó có tránh tên, ngày sinh, tên thú cưng và chi tiết hiển thị trên mạng xã hội không?
- Nó có khác với mọi mật khẩu khác bạn đang dùng không?
- Nó có tránh các ký tự lặp lại, chuỗi bàn phím và các thay thế có thể đoán được không?
- Bạn có thể nhớ nó sau một quãng nghỉ ngắn mà không cần ghi chú không?
Một số trang web cung cấp thanh đo độ mạnh mật khẩu. Coi nó như hướng dẫn thô chứ không phải bằng chứng về độ an toàn: thanh đo không thể biết liệu mật khẩu của bạn có phải là một trích dẫn nổi tiếng hay một thông tin đăng nhập đã được sử dụng lại.
Sử dụng trí nhớ có chủ đích
Thực hành việc gọi lại mật khẩu thay vì đọc đi đọc lại. Nhập nó một lần, đợi vài phút và thử lại từ trí nhớ. Nếu bạn cần ghi chú tạm thời, hãy giữ tờ giấy xa thiết bị và hủy nó ngay khi mật khẩu đã được ghi nhớ. Tránh lưu mật khẩu trong tài liệu không được bảo vệ, ghi chú trên trình duyệt hoặc ảnh.
Nếu cuối cùng bạn quyết định sử dụng trình quản lý mật khẩu, các kỹ thuật ở đây vẫn giúp bạn tạo mật khẩu chính mạnh mẽ. Cho đến khi đó, một bộ nhỏ passphrase được xây dựng cẩn thận và riêng biệt cho các tài khoản quan trọng nhất an toàn hơn một mật khẩu tiện lợi được sử dụng lại ở mọi nơi.
Không ngừng cải thiện thói quen
Đổi mật khẩu khi có lý do chính đáng: dịch vụ thông báo bị rò rỉ, bạn nghi ngờ bị lộ hoặc bạn đã chia sẻ với người không còn cần quyền truy cập. Việc thay đổi định kỳ không quan trọng bằng tính độc đáo và độ dài, nhưng việc xem xét thông tin đăng nhập thường xuyên giúp bạn xóa bỏ tài khoản cũ và mật khẩu yếu.
Bảo vệ dữ liệu cá nhân được xây dựng thông qua những lựa chọn nhất quán. Các passphrase dài và không liên quan, quy tắc xây dựng riêng tư, thông tin đăng nhập độc đáo và đường khôi phục được bảo vệ khiến kẻ tấn công rất khó biến một sai lầm thành sự xâm nhập rộng hơn. Với một chút thực hành, bạn có thể nhớ những mật khẩu quan trọng và giữ các tài khoản hàng ngày dưới sự kiểm soát.